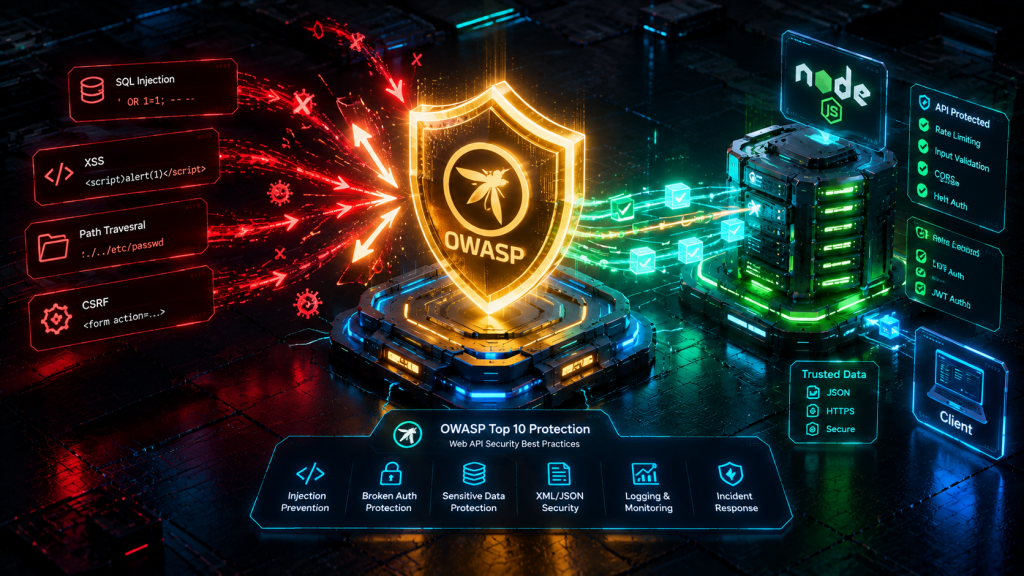

Keamanan sistem merupakan aspek paling vital dalam pengembangan aplikasi web modern. Banyak pengembang telah mempelajari jwt authentication node.js untuk mengamankan hak akses pengguna secara stateless. Namun, mengandalkan token saja tidak cukup untuk melindungi aplikasi dari berbagai celah eksploitasi. Oleh karena itu, menerapkan standar keamanan OWASP Top 10 pada Node.js menjadi langkah wajib untuk melindungi REST API Anda.
Open Web Application Security Project (OWASP) merangkum daftar risiko keamanan paling kritis yang sering mengancam aplikasi web. Jika Anda rajin menyimak panduan teknis di Ulasankini, memahami cara memitigasi celah ini akan meningkatkan keandalan sistem berskala enterprise. Oleh sebab itu, mari kita bedah alur dan langkah praktis pengamanannya secara lengkap.
Memahami Risiko OWASP Top 10 pada REST API
Pengembang perlu mengenali bentuk ancaman utama yang sering menyerang aplikasi berbasis Node.js.
Beberapa celah keamanan kritis yang paling sering dieksploitasi antara lain:
-
Injection (SQL / NoSQL Injection): Penyerang menyisipkan perintah kueri jahat untuk merusak atau mencuri data basis data.
-
Broken Authentication: Penyerang mengeksploitasi kelemahan alur login atau manajemen sesi untuk mengambil alih akun pengguna.
-
Broken Object Level Authorization (BOLA): Penyerang mengakses atau mengubah data milik pengguna lain dengan memanipulasi ID object pada URL.
-
Security Misconfiguration: Pengembang lupa mengamankan header HTTP atau membiarkan mode debugging aktif di lingkungan production.
Langkah Kunci Mengamankan REST API Node.js
Untuk melindungi aplikasi Node.js Anda dari ancaman OWASP, perhatikan empat langkah pencegahan teknis berikut:
1. Penggunaan ORM untuk Mencegah Injection
Hindari menggabungkan string kueri secara langsung saat mengakses basis data. Pengembang disarankan memanfaatkan perbandingan prisma vs typeorm untuk memilih ORM yang otomatis menggunakan parameterized queries sehingga aman dari celah injection.
2. Pengamanan Header HTTP dengan Helmet.js
Pasang modul helmet pada framework aplikasi Anda. Modul ini otomatis menyembunyikan header sensitif seperti X-Powered-By serta mengaktifkan proteksi XSS dan Clickjacking pada respon HTTP.
3. Pembatasan Rate Limiting
Gunakan pustaka seperti express-rate-limit untuk membatasi jumlah request dari satu alamat IP dalam jangka waktu tertentu. Langkah ini sangat efektif mencegah serangan Brute Force dan Denial of Service (DoS).
4. Validasi Input yang Ketat
Selalu validasi dan sanitasi seluruh data yang dikirimkan oleh client menggunakan pustaka seperti Joi atau Zod. Selain itu, pastikan sistem menolak data yang tidak sesuai dengan skema yang telah ditentukan.
Kesimpulan
Mengamankan REST API Node.js dari ancaman OWASP Top 10 membutuhkan pendekatan keamanan berlapis. Dengan menerapkan sanitasi input, mengamankan header, serta membatasi akses kueri, aplikasi Anda akan lebih tangguh terhadap serangan cyber. Oleh karena itu, mulailah mengaudit dan memperketat keamanan kode Node.js Anda sekarang!